Publicación del proyecto · Ad Hoc Networks
Resumen
El artículo propone una tubería híbrida de inferencia para detección de intrusiones que combina modelos DNN, un metaaprendiz RandomForest y clasificación multiclase con XGBoost.
Indicadores bibliométricos
- Área JCR
- Computer Science, Information Systems
- Año JCR
- 2025
- Consulta Scholar
- 26 octubre 2026
Contribución principal
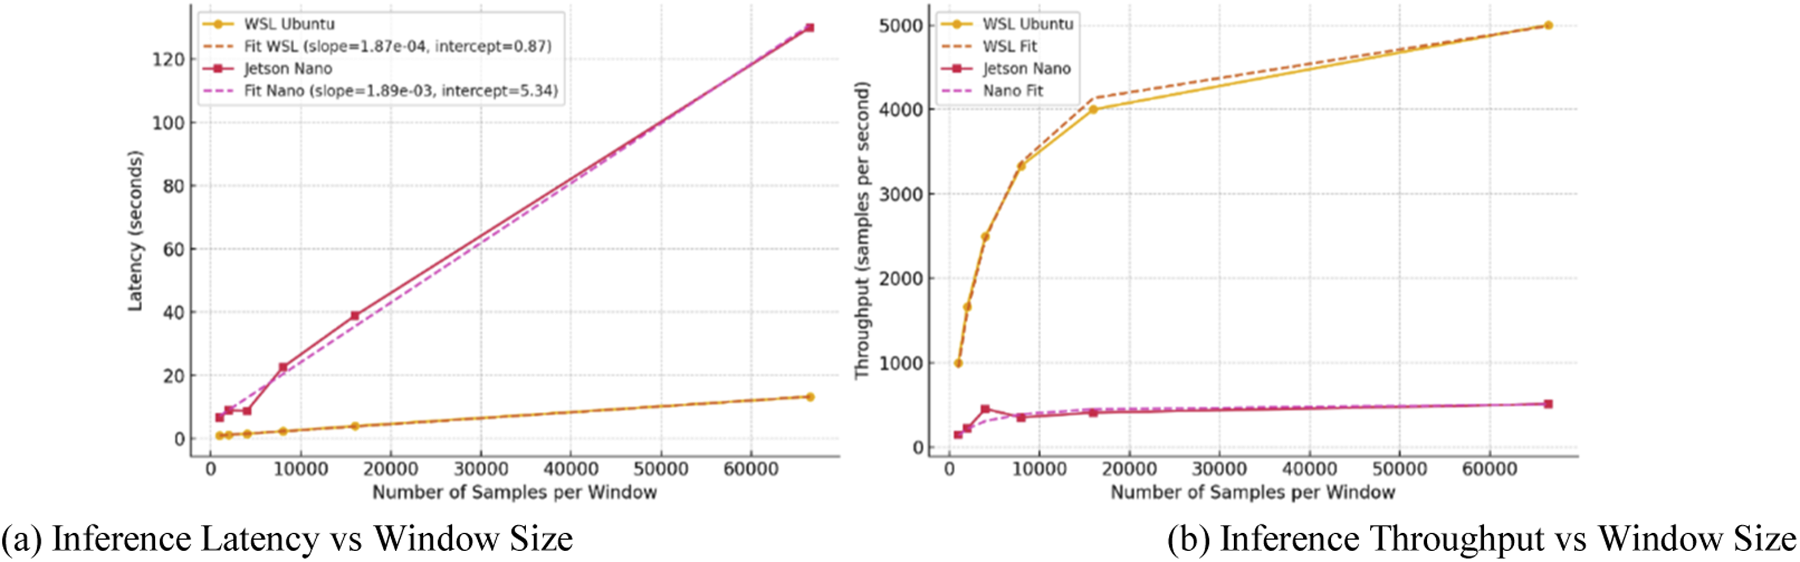
La aportación está en integrar aprendizaje profundo y ensamblado jerárquico para mantener alta precisión sin perder viabilidad operativa. El diseño cubre desde preparación de datos y entrenamiento hasta inferencia en GPU y plataformas embebidas.
Resultados y alcance
La evaluación sobre tráfico real muestra que el apilamiento de redes profundas y XGBoost mejora la robustez frente a modelos individuales y permite combinar representaciones complementarias. El rendimiento sigue condicionado por el equilibrio de clases, la deriva del tráfico y la capacidad de generalizar a ataques no observados.
Relación con BoND1
La relación con BoND1 aparece en la línea de ciberseguridad para IoT y edge: el enfoque ayuda a detectar tráfico malicioso en infraestructuras conectadas y a diseñar mecanismos de defensa adaptativos para redes B6G no celulares.
Project publication Ad Hoc Networks
Summary
The paper proposes a hybrid inference pipeline for intrusion detection that combines DNN models, a RandomForest meta-learner, and multi-class classification with XGBoost.
Main contribution
The contribution is to integrate deep learning and hierarchical assembly to maintain high precision without losing operational viability. The design covers everything from data preparation and training to inference on GPUs and embedded platforms.
Results and scope
Evaluation on real traffic shows that stacking deep networks and XGBoost improves robustness against individual models and allows combining complementary representations. Performance is still influenced by class balance, traffic drift, and the ability to generalize to unobserved attacks.
Link with BoND1
The relationship with BoND1 appears in the line of cybersecurity for IoT and edge: the approach helps detect malicious traffic in connected infrastructures and design adaptive defense mechanisms for non-cellular B6G networks.
Repositorio UPCT: https://hdl.handle.net/10317/24194